inSicurezzaDigitale.com 🇮🇹
Storm-0940 ha usato ConnectWise come arma per Microsoft 365
23/10/2026 11:46
Un attore tracciato da Microsoft come Storm-0940 ha compromesso le credenziali cloud di ConnectWise, usandole per accedere a centinaia di tenant Micro...
inSicurezzaDigitale.com 🇮🇹
Ebury torna in azione: 333 nodi di uscita di Tor trasformati in trappole per le password SSH
22/10/2026 12:11
Un ricercatore svizzero scopre che un decimo dei nodi di uscita Tor intercettava il traffico SSH ed email in chiaro. Dietro l'attacco, la storica back...
inSicurezzaDigitale.com 🇮🇹
PHP2Shell: la difesa comincia prima della patch
21/10/2026 20:17
Le vulnerabilità critiche annunciate per PHP impongono di ridurre subito l’esposizione. Per i sistemi rimasti su PHP 8.1 e precedenti, il problema ...
inSicurezzaDigitale.com 🇮🇹
Quando il malware “ragiona” come un chatbot: dentro la campagna di spionaggio IA-assistita contro server Linux governativi
21/10/2026 01:03
Unit 42 ricostruisce CL-UNK-1211, una campagna di sei mesi contro server Linux governativi: una backdoor Go inedita (SysGoRAT), web shell camuffate da...
inSicurezzaDigitale.com 🇮🇹
Dentro Cairn: lo sciame di agenti IA che ha violato oltre 100 aziende in quattro paesi
20/10/2026 19:59
Un'istruzione di meno di 100 caratteri e un budget di 5.000 dollari sono bastati a uno sciame di agenti IA per violare oltre 100 aziende e-commerce in...
inSicurezzaDigitale.com 🇮🇹
Operazione Lonestar Roundup: così l’FBI ha smontato le “fattorie di laptop” nordcoreane in Texas
15/10/2026 13:02
Il DOJ annuncia perquisizioni in 40 abitazioni texane e il sequestro di 187 dispositivi usati da Famous Chollima per infiltrare oltre 70 aziende USA c...
inSicurezzaDigitale.com 🇮🇹
Hikvision sotto il mirino in Ucraina, nove giorni di spionaggio
14/10/2026 12:37
Per nove giorni, tra il 23 settembre e il 1° ottobre 2026, quattro IP hanno scandagliato metodicamente telecamere e DVR Hikvision in Ucraina sfruttan...
inSicurezzaDigitale.com 🇮🇹
Dalle vacanze a Osaka alla cella di Francoforte: l’infiltrazione tedesca ai vertici di Qilin
13/10/2026 09:17
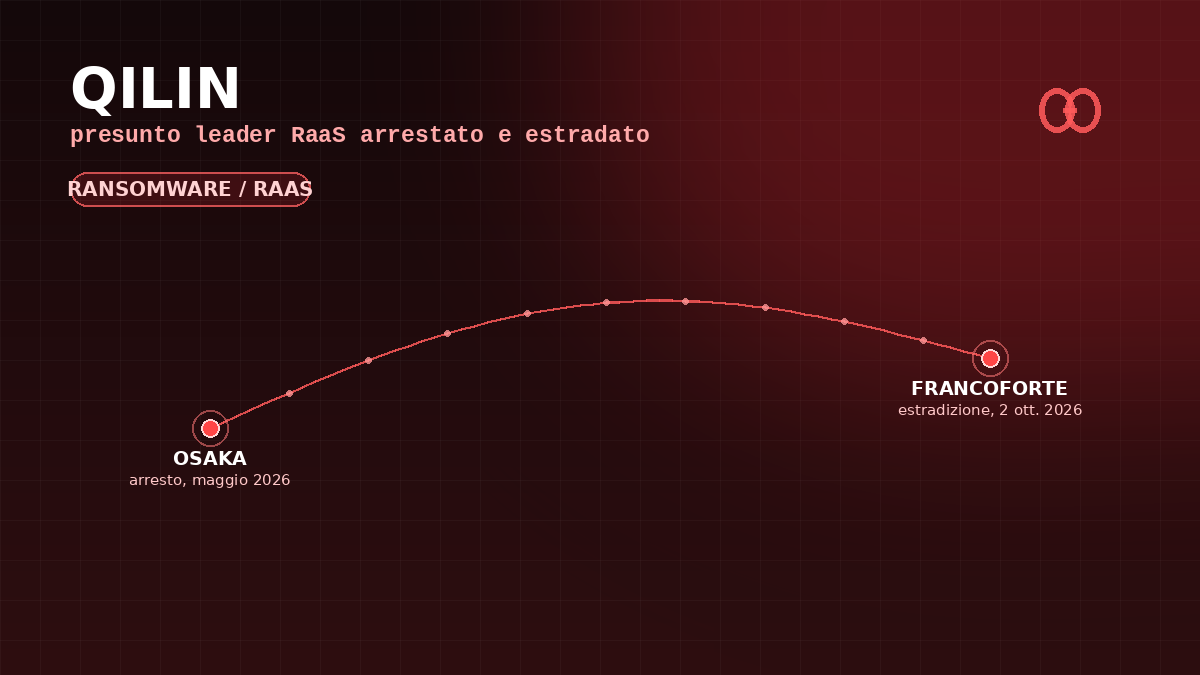
Un presunto leader di Qilin, una delle gang ransomware-as-a-service più attive degli ultimi due anni, è stato arrestato a Osaka ed estradato in Germ...
inSicurezzaDigitale.com 🇮🇹
Certificati veri per domini falsi: l’hijack di tre ccTLD che ha permesso di impersonare Google e YouTube
12/10/2026 10:15
Compromettendo i registri dei ccTLD .gh, .sl e .as, ignoti attaccanti hanno superato la domain control validation e ottenuto 12 certificati HTTPS legi...
inSicurezzaDigitale.com 🇮🇹
Vediamo come il gruppo UAC-0099 ha trasformato un’agenda per gatti in una backdoor contro le infrastrutture ucraine
10/10/2026 12:06
ESET ricostruisce due anni di evoluzione di MATCHBOIL, il downloader di UAC-0099 - gruppo allineato agli interessi russi e possibile initial access br...
inSicurezzaDigitale.com 🇮🇹
UAC-0277: oltre 100 siti ucraini trasformati in trappole ClickFix per distribuire Lunex Stealer via smart contract
09/10/2026 15:08
CERT-UA ha scoperto una campagna che ha compromesso oltre 100 siti web legittimi ucraini per servire falsi CAPTCHA di Cloudflare con la tecnica ClickF...
inSicurezzaDigitale.com 🇮🇹
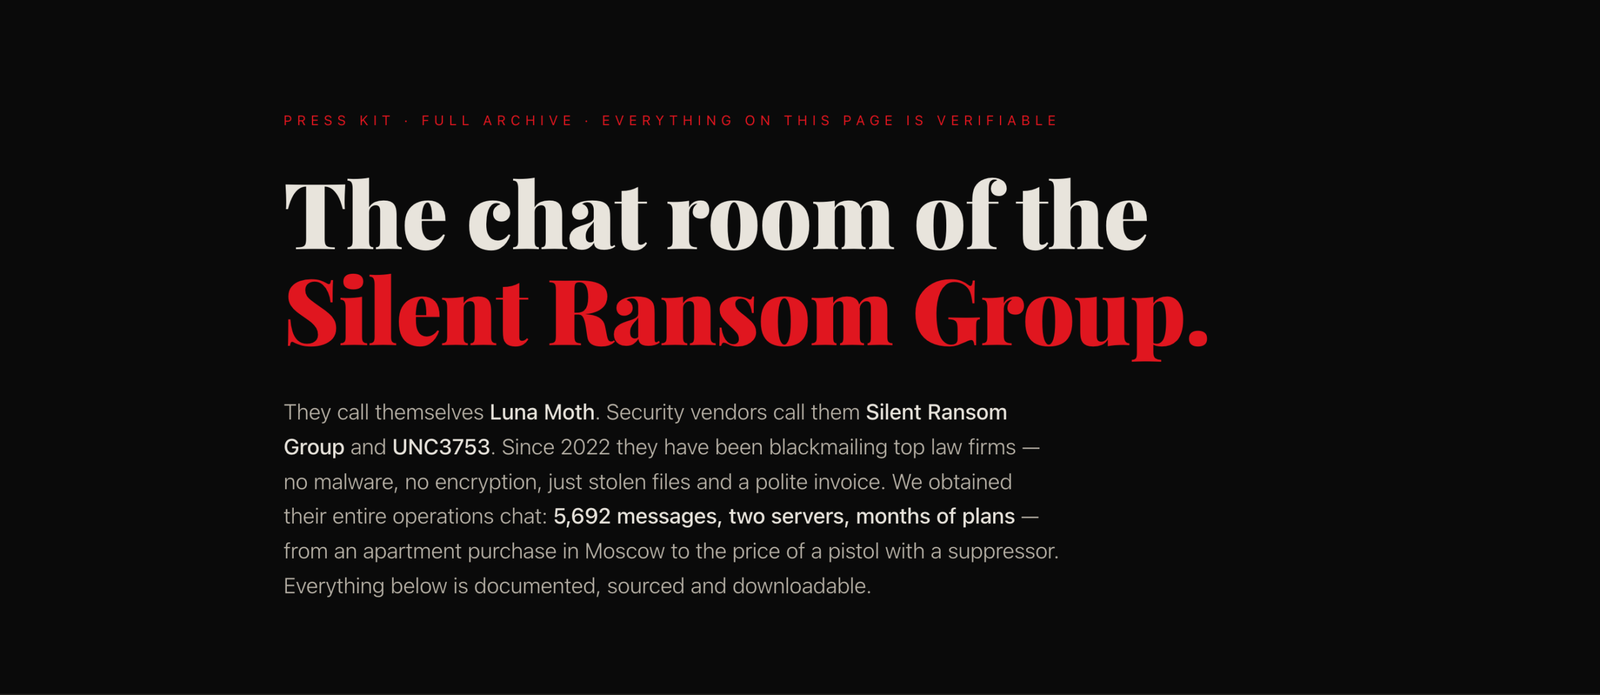
Silent Ransom Group: il leak interno racconta un’estorsione da 207 milioni di dollari senza cifrare i file
09/10/2026 08:51
Un archivio di chat attribuito a Silent Ransom Group (SRG), the Luna Moth Files, offre uno spaccato delle attività del gruppo: negoziazioni con le vi...